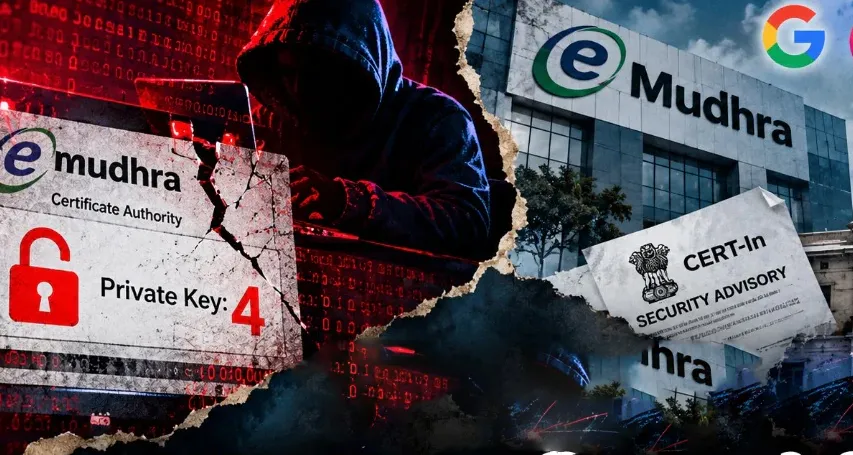
ऑनलाइन शॉपिंग करनी हो या बैंक का काम, अक्सर हम वेबसाइट के यूआरएल (URL) में HTTPS और ताले (Padlock) का निशान देखकर उसे पूरी तरह सुरक्षित मान लेते हैं। लेकिन अगर आप भी ऐसा सोचते हैं, तो सावधान हो जाएं। भारत की जानी-मानी साइबर सुरक्षा कंपनी eMudhra से जुड़े एक मामले ने ऑनलाइन सुरक्षा व्यवस्था पर गंभीर सवाल खड़े कर दिए हैं। रिपोर्ट के मुताबिक, कंपनी के आठ डिजिटल सर्टिफिकेट की 'प्राइवेट-की' (Private Keys) बेहद कमजोर पाई गईं, जिससे साइबर अपराधियों द्वारा फर्जी वेबसाइट्स को असली बताकर लोगों को ठगने का बड़ा जोखिम पैदा हो गया था।
क्या है eMudhra का मामला?
eMudhra एक ऐसी संस्था है जो डिजिटल सिग्नेचर, ऑनलाइन पहचान और वेबसाइट सिक्योरिटी से जुड़ी सेवाएं (Certificate Authority) प्रदान करती है:
- कहां मिली खामी: यह मामला कंपनी के ग्लोबल वेबसाइट सिक्योरिटी कारोबार से जुड़े आठ इंटरमीडिएट सर्टिफिकेट में सामने आया।
- कमजोर प्राइवेट-की: डिजिटल सर्टिफिकेट किसी भी वेबसाइट का डिजिटल पहचान पत्र होता है, जिसकी मदद से वेब ब्राउजर सुरक्षित कनेक्शन बनाता है। हालांकि, इन आठों सर्टिफिकेट की 'प्राइवेट-की' इतनी कमजोर पाई गईं कि हैकर्स उनका आसानी से पता लगा सकते थे।
- संभावित खतरा: यदि कोई साइबर अपराधी इन भरोसेमंद सर्टिफिकेट का दुरुपयोग कर लेता, तो वह आपके बैंक या किसी ई-कॉमर्स साइट की हुबहू फर्जी वेबसाइट बनाकर लोगों को ठग सकता था।
सरकार और कंपनी द्वारा उठाए गए कदम
इस तकनीकी खामी के सामने आते ही तुरंत सुरक्षात्मक कदम उठाए गए हैं:
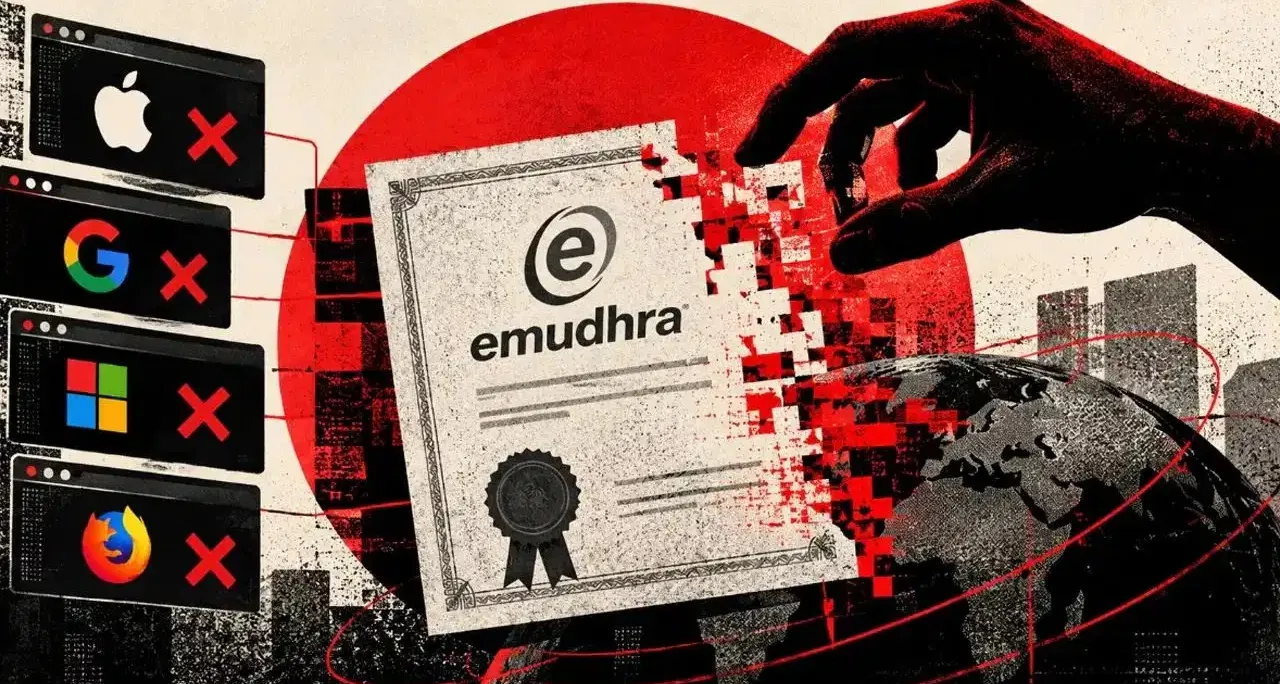
- सर्टिफिकेट रद्द: कंपनी ने प्रभावित आठों इंटरमीडिएट सर्टिफिकेट्स को 19 अक्टूबर को रद्द (Revoke) कर दिया।
- ग्लोबल टेक कंपनियों को अलर्ट: गूगल, मोजिला, एप्पल और माइक्रोसॉफ्ट जैसी टेक दिग्गजों को सूचित कर दिया गया है ताकि वे अपने ब्राउजर्स में इन प्रभावित सर्टिफिकेट्स को पूरी तरह ब्लॉक कर सकें।
- मंत्रालय (MeitY) की जांच: इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने जांच के लिए एक विशेष टीम का गठन किया है।
- घरेलू सेवाएं सुरक्षित: मंत्रालय और eMudhra दोनों ने स्पष्ट किया है कि भारत के नियमन के तहत आने वाली डिजिटल सिग्नेचर सर्टिफिकेट और eSign सेवाएं पूरी तरह सुरक्षित हैं। साथ ही, किसी भी प्रकार के ग्राहक डेटा लीक या साइबर हमले का कोई सबूत नहीं मिला है।
इसे भी पढ़ेंः ट्राई का स्पैम कॉल्स पर बड़ा प्रहार: टेलीकॉम कंपनियों को बिना शिकायत AI से कार्रवाई करने का सख्त निर्देश
यूजर्स के लिए जरूरी साइबर सेफ्टी टिप्स
साइबर विशेषज्ञों का कहना है कि HTTPS कनेक्शन को केवल एन्क्रिप्ट (Encrypt) करता है, लेकिन यह इस बात की गारंटी नहीं देता कि वेबसाइट का मालिक भरोसेमंद ही है। सुरक्षित रहने के लिए निम्न बातों का ध्यान रखें:
- यूआरएल स्पेलिंग जांचें: वेबसाइट का नाम और स्पेलिंग हमेशा ध्यान से देखें (उदा.
g00gleयाpaypaml)। - अज्ञात लिंक्स से बचें: व्हाट्सएप या ईमेल पर आए अज्ञात या संदिग्ध लिंक्स पर क्लिक करके कभी भी पेमेंट न करें।
- ओटीपी और पासवर्ड: अपना पिन, पासवर्ड या OTP किसी के साथ साझा न करें।
- ब्राउज़र अपडेट रखें: अपने डिवाइस और वेब ब्राउज़र को हमेशा लेटेस्ट सिक्योरिटी पैच के साथ अपडेट रखें।
#CyberSecurity #eMudhra #HTTPS #OnlineFraudAlert #CyberSafety #DigitalIndia #TechNews #InternetSecurity #CyberCrimeAwareness